Amenazas Informáticas: Riesgos y Prevención
Ransomware, phishing, malware, ataques web, vulnerabilidades en servidores y amenazas digitales que afectan a empresas y negocios en Málaga.
Principales amenazas informáticas actuales en Málaga
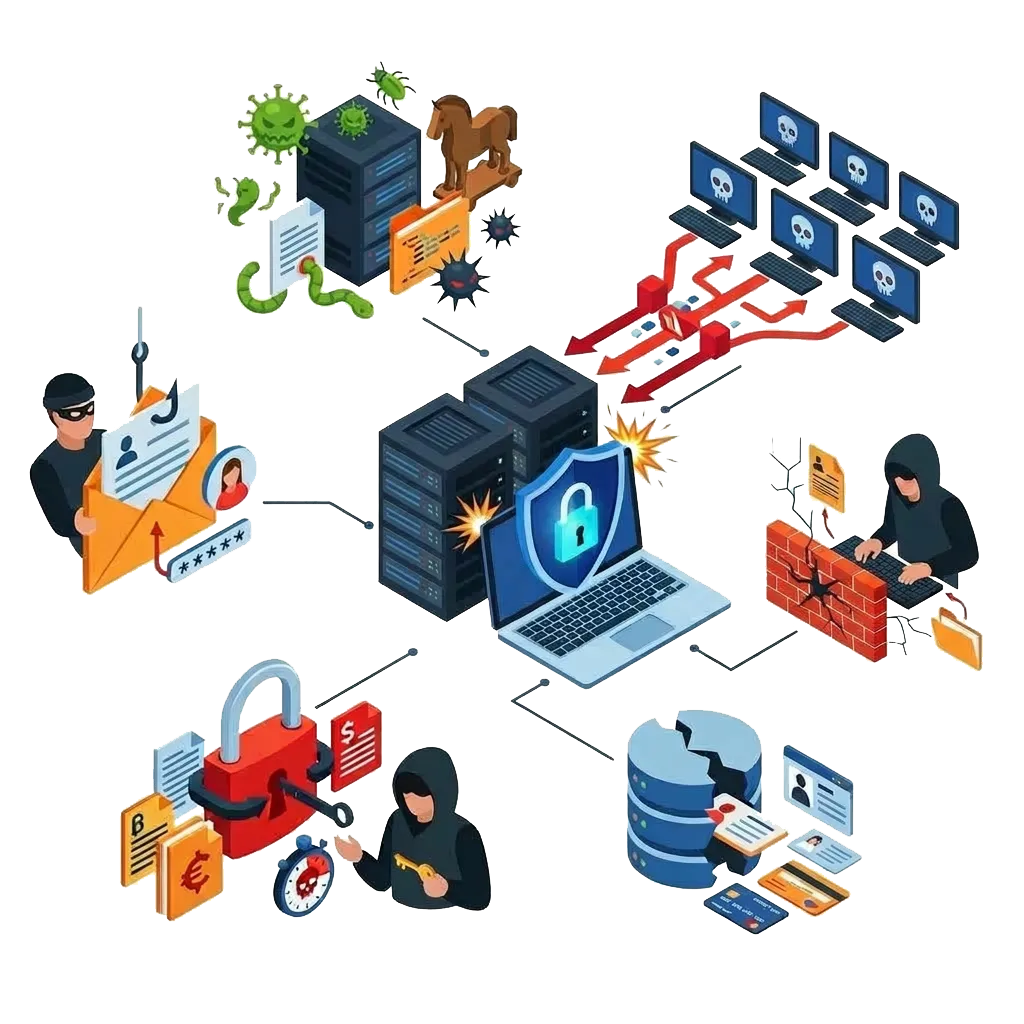
Las amenazas informáticas han evolucionado de forma significativa en los últimos años, afectando a empresas, negocios y usuarios particulares en Málaga y en todo el mundo. Los ciberdelincuentes utilizan técnicas cada vez más avanzadas para atacar sistemas, robar información, cifrar datos, suplantar identidades y comprometer infraestructuras críticas. La digitalización de procesos empresariales, el teletrabajo, el uso de dispositivos móviles y la dependencia de servicios en la nube han incrementado la exposición a riesgos informáticos.
Comprender las amenazas actuales es fundamental para implementar medidas de protección adecuadas. En Satempresas analizamos, prevenimos y mitigamos ataques informáticos en Málaga, aplicando técnicas avanzadas de ciberseguridad, monitorización, protección de servidores, seguridad web y defensa frente a malware y accesos no autorizados.
Nuestro objetivo es que las empresas conozcan los riesgos reales y dispongan de una infraestructura segura y preparada para afrontar cualquier amenaza digital.
1. ¿Cuáles son las principales amenazas informáticas actuales?
Las amenazas informáticas actuales abarcan múltiples técnicas y vectores de ataque que afectan a empresas de todos los tamaños.
Incluye:
- Ransomware
- Phishing
- Malware
- Ataques de fuerza bruta
- Inyecciones SQL
- Ataques XSS
- Ataques DDoS
- Robo de credenciales
- Suplantación de identidad
- Vulnerabilidades en servidores
- Vulnerabilidades en páginas web
- Accesos no autorizados
- Ingeniería social
Cada amenaza requiere medidas específicas de protección y monitorización.
1.1. Ransomware
El ransomware es una de las amenazas más peligrosas para empresas.
Incluye:
- Cifrado de datos
- Bloqueo de sistemas
- Solicitud de rescate
- Pérdida de información
- Interrupción del servicio
1.2. Phishing
El phishing utiliza correos falsos para engañar al usuario.
Incluye:
- Robo de credenciales
- Suplantación de identidad
- Enlaces maliciosos
- Adjuntos peligrosos
1.3. Malware
El malware abarca múltiples tipos de software malicioso.
Incluye:
- Virus
- Troyanos
- Keyloggers
- Spyware
- Rootkits
2. Ataques dirigidos a servidores y redes
Los servidores y redes empresariales son objetivos frecuentes.
2.1. Ataques de fuerza bruta
Incluye:
- Intentos masivos de acceso
- Robo de contraseñas
- Compromiso de cuentas
2.2. Vulnerabilidades en servidores
Incluye:
- Puertos abiertos
- Servicios expuestos
- Configuraciones inseguras
- Fallos de software
2.3. Ataques DDoS
Incluye:
- Saturación de recursos
- Interrupción del servicio
- Pérdida de disponibilidad
3. Amenazas en páginas web y aplicaciones
Las páginas web son uno de los puntos más atacados.
3.1. Inyecciones SQL
Incluye:
- Manipulación de bases de datos
- Robo de información
- Accesos no autorizados
3.2. Ataques XSS
Incluye:
- Inyección de scripts
- Robo de sesiones
- Manipulación de contenido
3.3. Vulnerabilidades en formularios
Incluye:
- Envíos maliciosos
- Spam
- Robo de datos
4. Amenazas relacionadas con usuarios y dispositivos
Los usuarios son uno de los vectores más vulnerables.
4.1. Ingeniería social
Incluye:
- Manipulación psicológica
- Suplantación de identidad
- Engaños telefónicos
- Falsos técnicos
4.2. Robo de credenciales
Incluye:
- Contraseñas débiles
- Reutilización de claves
- Falta de autenticación en dos pasos
4.3. Dispositivos móviles comprometidos
Incluye:
- Aplicaciones maliciosas
- Redes WiFi inseguras
- Robo de datos
5. Amenazas en plataformas de negocio
Las plataformas empresariales requieren protección adicional.
5.1. Sistemas de reservas
Incluye:
- Manipulación de citas
- Robo de datos
- Accesos no autorizados
5.2. TPV online
Incluye:
- Fraude en pagos
- Manipulación de transacciones
- Robo de información bancaria
5.3. CRM y gestión de clientes
Incluye:
- Accesos indebidos
- Robo de información
- Manipulación de registros
6. Procedimiento técnico de protección frente a amenazas
6.1. Análisis inicial
Se analiza:
- Infraestructura
- Servidores
- Web
- Redes
- Correo
- Vulnerabilidades
6.2. Implementación de medidas de seguridad
Incluye:
- Firewall
- Certificados SSL
- Protección de formularios
- Seguridad en servidores
- Seguridad en redes
- Seguridad en correo
6.3. Monitorización y alertas
Incluye:
- Detección de intrusiones
- Registro de actividad
- Alertas automáticas
6.4. Pruebas y validación
Se comprueba:
- Formularios
- Accesos
- Redes
- Servidores
- Seguridad en correo
6.5. Informe final y soporte
Incluye:
- Informe técnico
- Recomendaciones
- Ajustes finales
- Soporte técnico
7. Servicios incluidos por Satempresas
- Protección contra ransomware
- Protección contra phishing
- Seguridad en servidores
- Seguridad en redes
- Seguridad web
- Seguridad en correo
- Monitorización
- Análisis de vulnerabilidades
- Copias de seguridad
- Seguridad en TPV online
- Seguridad en CRM
- Informe técnico
- Soporte y mantenimiento
Preguntas frecuentes
¿Cuál es la amenaza más común actualmente?
El phishing y el ransomware.
¿Podéis proteger servidores y redes?
Sí, con seguridad avanzada.
¿Las páginas web son vulnerables?
Sí, especialmente formularios y bases de datos.
¿El correo es un punto crítico?
Sí, es uno de los principales vectores de ataque.
¿Ofrecéis soporte técnico?
El soporte, su horario y las tareas incluidas se concretan en la propuesta según el servicio y los equipos cubiertos.
Entender la amenaza antes de decidir la protección
Ransomware y robo de credenciales
El ransomware puede cifrar información, pero muchos ataques actuales buscan primero credenciales y acceso persistente. La protección debe contemplar correo, navegador, cuentas, permisos, copias y accesos remotos, no únicamente el archivo malicioso final.
Phishing y suplantación
Los mensajes fraudulentos pueden imitar proveedores, bancos, servicios de nube o comunicaciones internas. La formación ayuda, pero también son importantes MFA, filtros, revisión de dominios y procedimientos para verificar cambios de cuenta, pagos o solicitudes inusuales.
Vulnerabilidades y servicios expuestos
Un servicio remoto innecesariamente publicado, firmware antiguo o software sin soporte puede aumentar el riesgo. La corrección debe hacerse con criterio: inventario, actualización, cierre de servicios no utilizados y comprobación posterior para evitar interrumpir aplicaciones legítimas.
Qué hacer ante una sospecha
Si hay indicios de compromiso, conviene aislar el equipo cuando sea posible, evitar seguir introduciendo credenciales y preservar la información necesaria para el diagnóstico. Formatear de inmediato puede eliminar datos útiles y no resuelve una credencial comprometida en otro servicio.
¿Tu empresa necesita protección frente a amenazas digitales?
Revisamos servidores, redes, correo y sistemas para reducir exposición, priorizar medidas y preparar la respuesta ante incidentes.